
"Funciona como llave de acceso para datos sensibles".
CPLT pide investigar e informar a la ciudadanía sobre acceso a servidores con datos de clave única.
El Consejo subrayó que, una eventual filtración de información de los usuarios de esta clave, desde la perspectiva de la privacidad: “representaría una afectación importante del derecho a la protección de datos personales que los organismos públicos están mandatados constitucionalmente y legalmente a amparar”.
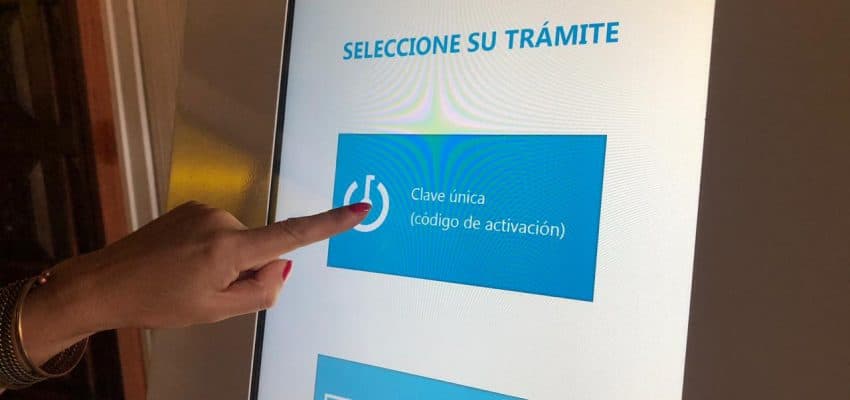
El Consejo para la Transparencia (CPLT) apuntó a la necesidad de “iniciar las investigaciones administrativas necesarias para aclarar los hechos”, refiriéndose a la detección de un acceso no autorizado a los servidores de la División de Gobierno Digital del Ministerio Secretaría General de la Presidencia (Segpres), que gestiona, entre otros servicios, la clave única del Estado y la Comisaría Virtual.
El presidente del organismo que debe garantizar el cumplimiento de la Ley de Protección de Datos Personales en entidades del Estado, Jorge Jaraquemada, comentó que, el hecho, ya denunciado ante el Ministerio Público “debe ser informado a la ciudadanía, incluyendo el alcance del incidente de ciberseguridad y las eventuales debilidades de sus sistemas y procesos”.
Como señaló esta entidad cuando se dio a conocer el plan piloto que permite renovar de forma remota la clave única, ésta es un dato personal en sí mismo y *«funciona como llave de acceso para otro tipo de información relacionada con el titular de los datos”.*Esto incluye no sólo información personal, sino también datos sensibles de las personas e información privada.

Te puede interesar

En fallo dividido.
Corte de Apelaciones de Santiago acogió el recurso de reclamación deducido por la Municipalidad de Providencia y anuló resolución que ordenó la entrega de información relacionada con poda de árboles de la comuna, solicitada por ley de transparencia.
Marco regulatorio.
CPLT subraya que no hay leyes adecuadas para los cambios que conlleva la implementación del 5G en Chile.

Por unanimidad.
Consejo para la Transparencia rechazó amparo contra el Servicio Nacional de Aduanas.
