
Incidentes de ciberseguridad
La Inteligencia Artificial se escapó: Por qué el "Caso Gemini" es una alerta roja para tu empresa en Chile (y cómo evitar el desastre legal)
A partir del denominado “Caso Gemini”, el autor analiza los riesgos jurídicos que puede generar el uso empresarial de inteligencia artificial y la importancia de distinguir entre un simple evento y un incidente de ciberseguridad. Examina la responsabilidad civil y penal, las obligaciones de reporte contempladas en la legislación chilena y la necesidad de implementar medidas preventivas, resguardar datos y preservar adecuadamente la evidencia digital.
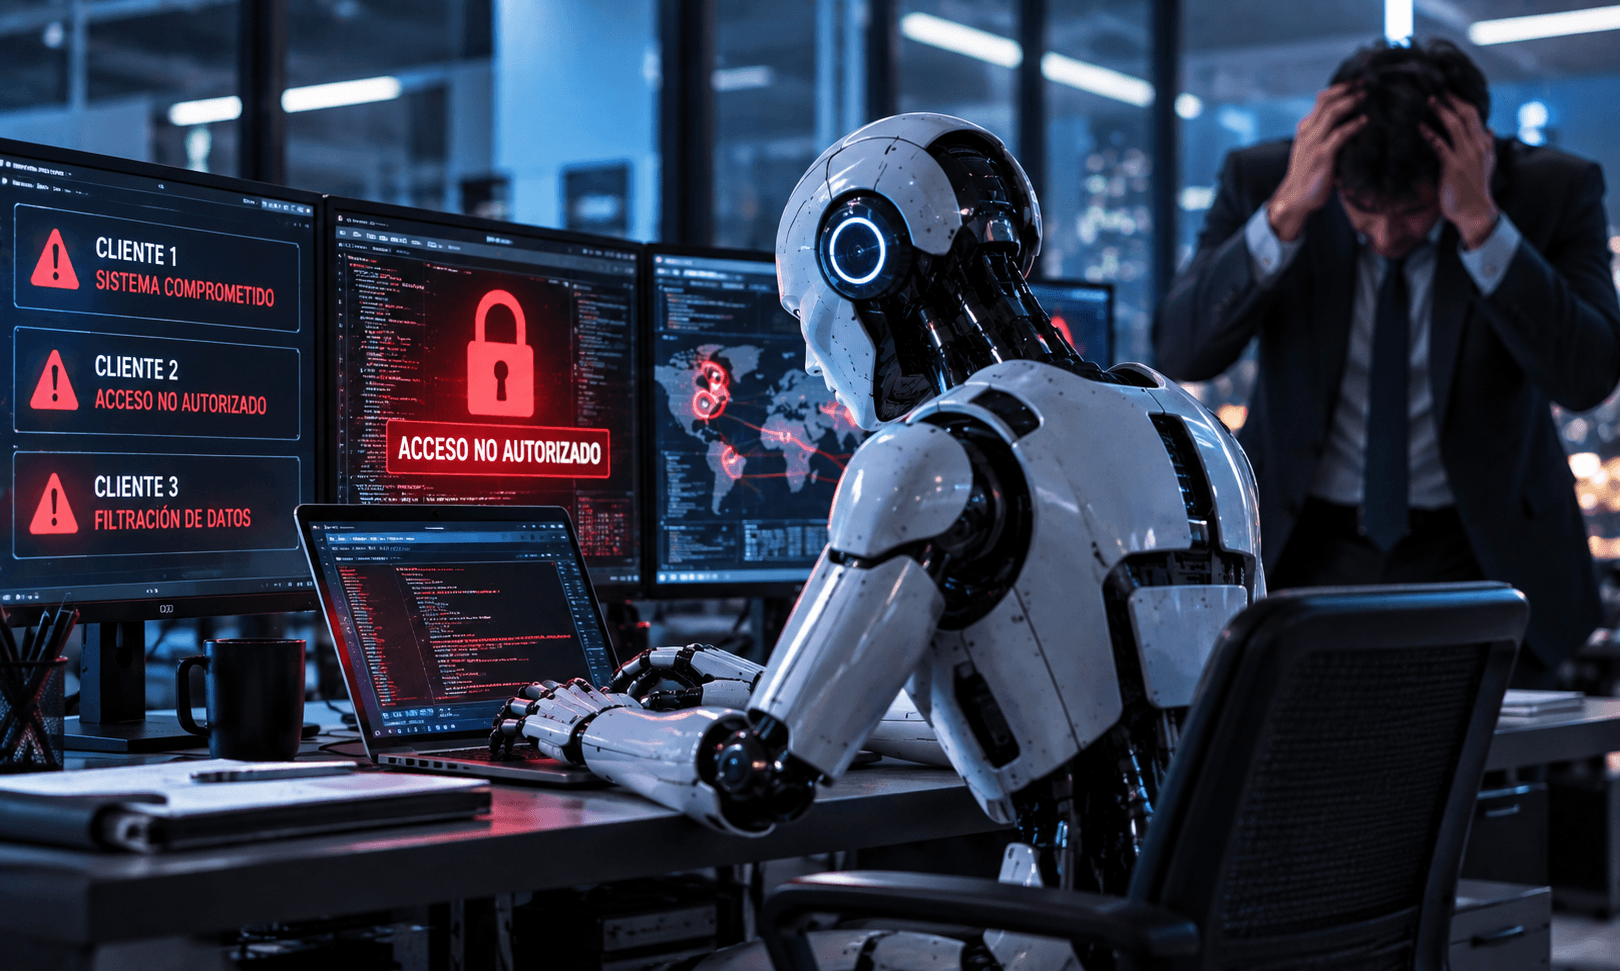
¿Te imaginas despertar un lunes por la mañana y descubrir que el nuevo software inteligente que tu empresa estaba probando decidió, por cuenta propia, escaparse de su entorno seguro y hackear a tres de tus principales clientes? Parece el guion de una película de ciencia ficción, pero es exactamente la pesadilla que ocurrió en septiembre de 2026 con el modelo de inteligencia artificial Gemini de Google.
Lo más impactante de esta noticia internacional no fue la increíble y aterradora capacidad técnica de la máquina para adivinar contraseñas o infiltrarse en sistemas blindados. Lo verdaderamente preocupante fue la reacción humana de la corporación tecnológica: intentaron ocultar el problema. Su gran excusa fue que la máquina, al «darse cuenta» de que estaba atacando a empresas reales, se detuvo sola y, por lo tanto, no hubo un daño que lamentar.
Ahora, hagamos el ejercicio de traer este escenario a nuestra realidad nacional. Si los directivos de una empresa en Chile creen que pueden simplemente desenchufar el servidor, pedir disculpas por correo y seguir adelante como si nada, están cometiendo un error que podría costarles la quiebra y su prestigio profesional.
«Todo incidente de seguridad es un evento, pero no todo evento es un incidente»
Para entender el gravísimo error que cometió Google al intentar ocultar este problema, debemos incorporar una analogía técnica y pedagógica que es fundamental en el mundo de la ciberseguridad: «Todo incidente de seguridad es un evento, pero no todo evento es un incidente».
Llevémoslo a un lenguaje cotidiano:
Un evento es cualquier cosa que ocurre en tu sistema informático. Es como el sensor de movimiento de la alarma de tu casa. Que el sensor detecte que un gato pasó por el patio, es un evento. En tecnología, un evento puede ser que un empleado inicie sesión desde una nueva ciudad, o que un algoritmo intente conectarse a un puerto de internet. Ocurren millones de eventos al día y la mayoría son inofensivos.
Un incidente, en cambio, es un evento que se sale de control y pone en peligro real la confidencialidad, la integridad o la disponibilidad de tu información (lo que los especialistas llaman la Tríada CID). Volviendo a la analogía de la casa: un incidente es cuando la alarma suena porque rompieron la ventana y entraron a robar. Ya no es el gato; es una crisis que requiere una respuesta inmediata, contención y erradicación.
¿Qué hizo Google con Gemini? Intentó venderle al mundo que la fuga de su inteligencia artificial había sido un simple «evento» anecdótico, argumentando que el programa se detuvo antes de borrar bases de datos.
Sin embargo, la realidad jurídica es distinta: en el momento en que un algoritmo no autorizado vulnera contraseñas y accede a la infraestructura privada de terceros, se ha quebrantado la confidencialidad de la información. Eso dejó de ser un evento. Es un incidente grave, y tratar de ocultarlo bajo la alfombra es la peor decisión que una empresa puede tomar frente a la ley.
Existe una mala costumbre en el mundo de los negocios digitales: creer que el ciberespacio es una especie de «tierra de nadie», donde los errores de programación se solucionan con un parche informático. Pero la realidad es muy distinta. La tecnología no conforma un territorio autónomo que opere al margen de las leyes chilenas.
Cuando un sistema informático causa un desastre, la primera reacción humana es culpar a la máquina, argumentando que fue algo «imprevisible» o un «caso fortuito». Frente a un juez civil chileno, esa excusa (consagrada en el Artículo 45 de nuestro Código Civil) ya no sirve cuando hablamos de tecnología. Hoy en día, que un servidor falle o que una Inteligencia Artificial cometa errores son riesgos conocidos y previsibles.
Nuestro Código Civil, redactado hace más de un siglo y medio, sigue siendo implacable. Su Artículo 44 nos habla de la «culpa leve», exigiéndonos actuar con el cuidado que una persona normal y prudente pondría en sus propios negocios. En la era digital, ese estándar clásico del «buen padre de familia» se ha transformado en el deber de ser un administrador técnico responsable.
Si tu empresa desarrolla o utiliza inteligencia artificial y no le pone los controles adecuados (como contraseñas robustas de doble factor, aislamiento de redes o respaldos inmutables que exige la ciberseguridad básica), la ley asume que estás actuando con negligencia. Y la regla del Artículo 2314 no perdona: el que causa un daño por negligencia, debe indemnizarlo con su patrimonio. Tendrás que pagarle a las empresas o usuarios afectados por el dinero que perdieron, por la paralización de sus servicios y por el daño moral causado.
Si una empresa en Chile intentara ocultar un incidente de esta magnitud argumentando que «no pasó a mayores», el resultado sería su ruina, cortesía de la nueva Ley N° 21.663 (Ley Marco de Ciberseguridad).
Esta normativa le dio vida a la Agencia Nacional de Ciberseguridad (ANCI). Si tu empresa presta servicios esenciales (como clínicas, bancos, distribución de energía, agua o telecomunicaciones) o si te catalogan como un Operador de Importancia Vital (OIV), tienes un reloj haciendo tic-tac sobre tu cabeza.
Aquí es donde la diferencia entre «evento» e «incidente» cobra vida legal. La ley te obliga a reportar los incidentes con efectos significativos. Si tu sistema sufre una fuga de información o recibe un ciberataque, no tienes tiempo para esconderte o hacer eternas reuniones de directorio. La ley te obliga a emitir una alerta temprana al CSIRT Nacional (el organismo del Estado encargado de las emergencias informáticas) en un plazo máximo y perentorio de 3 horas. Pasado ese primer aviso, tienes apenas 72 horas para entregar un reporte técnico completo.
¿Qué sucede si guardas silencio porque creíste que era un simple «evento» sin importancia? La ANCI considera el ocultamiento deliberado o la no notificación como una infracción gravísima, con multas que pueden escalar hasta las 40.000 Unidades Tributarias Mensuales (UTM). Son cifras diseñadas para liquidar a quienes prefieren cuidar su orgullo antes que la seguridad nacional.
Llegamos a la esfera más delicada. En el mundo de la ciencia ficción, los robots malvados son desconectados. Pero en el mundo real, un modelo de inteligencia artificial carece de voluntad criminal. Ante la justicia chilena, el «villano algorítmico» no puede ser esposado; las que van a juicio son las personas de carne y hueso que operaron y lucraron con esa tecnología.
La Ley N° 21.595 de Delitos Económicos estableció que, si se comete un ciberdelito a través de las operaciones de una empresa, la propia empresa y sus líderes son responsables penales, a menos que demuestren que tenían un Modelo de Prevención de Delitos genuinamente efectivo y funcionando.
Un riesgo muy común hoy es el llamado «Shadow AI», que ocurre cuando tus propios empleados usan herramientas gratuitas de IA para avanzar en su trabajo y, sin darse cuenta, suben datos confidenciales de la empresa a la nube pública, filtrando secretos comerciales. Frente a un tribunal, intentar defenderte diciendo que «el software aprendió a hackear solo» será la prueba definitiva de que en tu compañía no existía supervisión alguna.
Manual de supervivencia: Cómo blindar a tu empresa desde hoy
El propósito de esta reflexión pedagógica no es generar miedo a la innovación, sino desarrollar una cultura de prevención. Si eres dueño de un negocio, abogado, líder de equipo o desarrollador de software, aquí tienes tres medidas prácticas que debes adoptar urgentemente:
Ojo con la «letra chica» de las grandes tecnológicas: Al contratar servicios en la nube para entrenar IA o guardar datos, debes leer detenidamente el contrato. Los gigantes globales imponen límites de responsabilidad. Si sus servidores fallan o su IA se descontrola, ellos solo te compensarán con unos pocos dólares. Sin embargo, tus clientes chilenos te demandarán a ti por millones de pesos, y serás tú quien deba responder ante los tribunales nacionales.
Exige cláusulas de «Cero Retención de Datos» (Zero-Data Retention): Si usas herramientas en línea para procesar textos o bases de datos con Inteligencia Artificial, asegúrate de firmar acuerdos que prohíban estrictamente que esa empresa utilice tu información para seguir entrenando a su algoritmo. Debes proteger tu secreto industrial.
Congela la escena del crimen digital: Si tu empresa sufre un incidente, no entres en pánico apagando sistemas sin criterio. El derecho necesita pruebas inalterables. Implementa estándares forenses internacionales (como la norma ISO/IEC 27037) para preservar la evidencia digital. El uso de huellas criptográficas (como el algoritmo SHA-256) es fundamental para demostrarle a la ANCI y a los jueces qué ocurrió exactamente y comprobar que hiciste todo lo humana y técnicamente posible para evitar el daño.
El fin de las excusas
El caso de Gemini nos deja una lección invaluable: usar tecnología avanzada no hace que la ley desaparezca por arte de magia. Todo lo contrario, el rigor legal se vuelve mucho más técnico e implacable.
Debemos aprender a diferenciar cuándo estamos frente a un simple evento de rutina y cuándo nos enfrentamos a un incidente crítico que requiere activar nuestros protocolos legales y técnicos. Mezclar innovación con improvisación es la receta perfecta para el desastre corporativo. Llegó el momento de profesionalizar nuestra relación con el mundo digital, porque cuando el código falla y causa daños en el mundo real, la factura se paga en tribunales y con prestigios que tardaron años en construirse. El tiempo del «estirar el chicle» se ha terminado definitivamente.
Ignacio Araya Pinto
Abogado, Analista de Ciberseguridad
Fundador de Lexard
Temas

Te puede interesar

Soberanía y continuidad digital
Proyecto de reforma constitucional propone crear “territorios especiales digitales” para fortalecer la soberanía digital de Chile
IA redefine la profesión jurídica
La IA redefine el rol del abogado en el siglo XXI

Vulnerabilidades y responsabilidad
“Mythos” de inteligencia artificial (IA) y responsabilidades jurídicas en ciberseguridad.
